สรุปสั้น Microsoft ออกอัปเดตความปลอดภัยประจำเดือนพฤศจิกายน 2569 เมื่อวันที่ 10 พ.ย. แก้ช่องโหว่เกือบ 1,100 รายการ ระดับวิกฤต 63 รายการ ในจำนวนนี้มี ช่องโหว่ Outlook ที่ถูกใช้โจมตีจริงแล้ว และมีช่องโหว่ร้ายแรงใน LDAP ของ Domain Controller กับ Exchange Server ที่ควรแพตช์ก่อนเรื่องอื่น
เกิดอะไรขึ้น
Outlook zero-day: CVE-2026-124194
ช่องโหว่นี้ได้คะแนน CVSS เพียง 6.5 แต่ Microsoft ยืนยันว่ามีการใช้โจมตีแล้ว ผู้โจมตีส่งไฟล์ที่สร้างขึ้นมาเฉพาะ เมื่อผู้ใช้เปิด Outlook จะเชื่อมต่อไปยังเครื่องของผู้โจมตีโดยไม่แสดงคำเตือนตามปกติ ทำให้รหัสผ่านแบบแฮช (NTLMv2) ของผู้ใช้รั่วไหล ผู้โจมตีนำไปใช้ล็อกอินแทนผู้ใช้หรือถอดรหัสต่อได้
กระทบ Microsoft 365 Apps for Enterprise และ Office LTSC 2021 กับ 2024 หน่วยงาน CISA ของสหรัฐฯ ใส่ช่องโหว่นี้ในรายการที่ถูกโจมตีจริง และกำหนดให้หน่วยงานรัฐแพตช์ภายใน 24 พ.ย. 2569
ช่องโหว่ที่ไม่ต้องล็อกอินและไม่ต้องให้ผู้ใช้กดอะไร
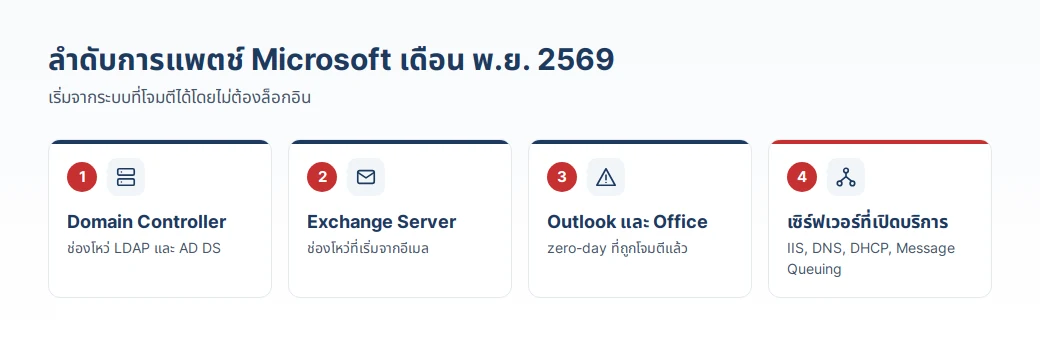
- CVE-2026-119958 Windows LDAP รันโค้ดจากระยะไกลได้โดยไม่ต้องยืนยันตัวตน เสี่ยงต่อ Domain Controller และ Active Directory ทั้งระบบ
- CVE-2026-118207 Exchange Server ช่องโหว่รันโค้ดที่นักวิเคราะห์ประเมินว่าแค่ส่งอีเมลเข้าองค์กรก็อาจเริ่มโจมตีได้
- นอกจากนี้ยังมีช่องโหว่วิกฤตใน Active Directory Domain Services, IIS และ Windows Deployment Services
Zero Day Initiative นับช่องโหว่ที่อาจแพร่กระจายตัวเองได้ (wormable) ราว 30 รายการ ส่วนใหญ่อยู่ใน Message Queuing, DNS และ DHCP Server
กระทบใคร
- องค์กรที่มี Active Directory ในสำนักงาน หรือ Domain Controller ของตัวเอง
- องค์กรที่ยังใช้ Exchange Server แบบติดตั้งเอง
- ผู้ใช้ Outlook บน Microsoft 365 Apps หรือ Office LTSC
- เซิร์ฟเวอร์ Windows ที่เปิด IIS, DNS, DHCP หรือ Message Queuing ให้เครือข่ายอื่นเข้าถึงได้
ถ้าองค์กรใช้ Exchange Online อย่างเดียว ฝั่งเซิร์ฟเวอร์อีเมล Microsoft ดูแลให้ แต่เครื่องผู้ใช้ที่ติดตั้ง Outlook ยังต้องอัปเดตเอง
ควรทำอะไร
- แพตช์ Domain Controller และ Exchange Server ก่อน เพราะโจมตีได้โดยไม่ต้องล็อกอิน
- อัปเดต Outlook และ Office ทุกเครื่อง และตรวจว่าเครื่องที่ปิดอัปเดตอัตโนมัติได้รับแพตช์แล้ว
- แพตช์เซิร์ฟเวอร์ที่เปิดบริการให้เครือข่ายอื่น เช่น IIS, DNS, DHCP และปิด Message Queuing ถ้าไม่มีระบบไหนใช้
- ทดสอบแพตช์กับเครื่องทดสอบก่อน ถ้ามี และตรวจว่าสำรองข้อมูลล่าสุดกู้คืนได้ ก่อนแพตช์เครื่องสำคัญ โดยเฉพาะ Domain Controller
- พิจารณาจำกัดการใช้ NTLM และบล็อกการเชื่อมต่อ SMB ขาออกไปยังอินเทอร์เน็ต เพื่อลดความเสี่ยงจากการขโมยรหัสแฮชแบบนี้ในอนาคต
ถ้าทีมไอทีต้องการช่วยวางลำดับการแพตช์ หรือตรวจว่าระบบสำรองข้อมูลพร้อมก่อนแพตช์ ทีม J.A.I Solution ช่วยได้ ติดต่อผ่านหน้าเว็บไซต์
แหล่งข่าว
- Qualys, Microsoft Patch Tuesday November 2026 Security Update Review (10 พ.ย. 2569)
- CSO Online, November 2026 Patch Tuesday: 63 critical Microsoft fixes plus an Outlook zero-day
- Security Affairs, Microsoft November Patch Tuesday: one exploited Outlook bug and 30 wormable flaws
หมายเหตุ: จำนวนช่องโหว่ทั้งหมดแต่ละแหล่งนับต่างกันเล็กน้อย บทความนี้ใช้ตัวเลขโดยประมาณ